зазирнути на темний бік
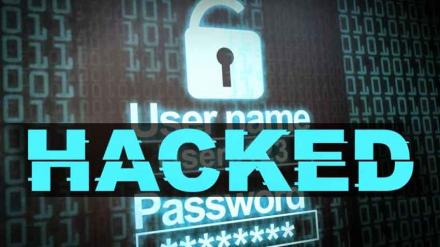
Программу практически невозможно удалить из компьютера
Российские хакеры Fancy Bear разработали новую вредоносную программу, которую практически невозможно удалить с компьютера.
Об этом сообщает Daily Beast со ссылкой на доклад международной компании по разработке антивирусов ESET, передаёт «РБК-Украина».
Как уточняет издание, эту группу хакеров американские службы связывают с ГРУ (сейчас это Главное управление Генштаба ВС России).
По данным компании, вредоносное ПО переписывает код, хранящийся на компьютерном чипе UEFI. Он представляет собой небольшой кремниевый блок на материнской плате компьютера и отвечает за загрузку и перезагрузку устройства.
Цель вредоносной программы - доступ к компьютеру в случае переустановки операционной системы или форматирования жесткого диска. Впервые вредоносное ПО обнаружилось в приложении Absolute Lojack, позволяющее владельцу определить местоположение ноутбука и удалить из него конфиденциальную информацию.
Хакеры скопировали фоновый процесс приложения и изменили его так, чтобы оно отправляло информацию на сервер взломщиков. Новый компонент вредоносного ПО получил название LoJax, предназначенный для доступа к чипу UEFI. Впервые поражающее UEFI ПО было использовано в начале 2018 года.


Останні оновлення
слідкуй за нами соціально



свіжі новини
16/10/2026 - 19:59
14/10/2026 - 18:32
12/10/2026 - 20:41
лонгріди
22/09/2026 - 18:18
15/09/2026 - 20:46
08/09/2026 - 19:57
03/09/2026 - 20:07
22/08/2026 - 14:29
06/08/2026 - 17:31
29/07/2026 - 19:21
16/07/2026 - 18:15
15/07/2026 - 20:34
14/07/2026 - 16:30
09/07/2026 - 19:28
02/07/2026 - 18:01
19/06/2026 - 18:19
22/05/2026 - 20:08